November 1-jétől tiltólistára kerültek a kockázatos inverterek
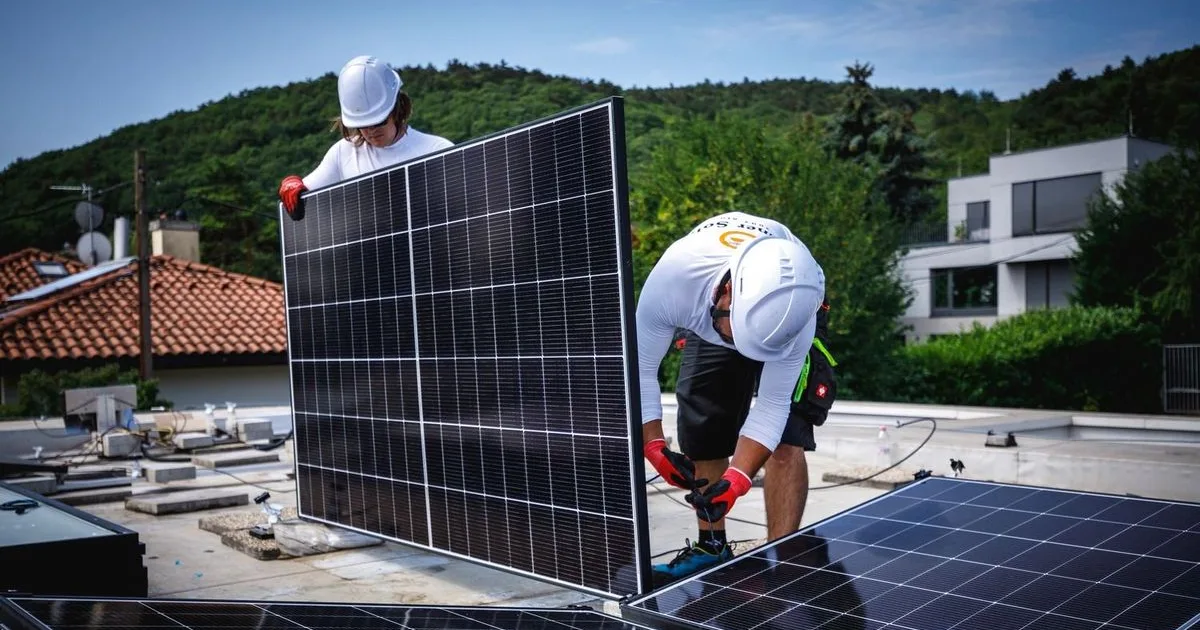
Az inverterek gyártói akár távolról is hozzáférhetnek a berendezésekhez, és beavatkozhatnak azok működésébe, ami komoly biztonsági kockázatot jelenthet. Emiatt 2026. november 1-jétől uniós forrásból nem finanszírozható olyan inverter telepítése, amely kockázatosnak minősített gyártótól származik. Az ilyen berendezéseket a már meglévő, uniós támogatással érintett rendszerekben is le kell cserélni. Az intézkedés elsősorban a napelemes rendszerek, a szélerőművek és az energiatárolók tulajdonosait érinti.
A határidő lejártával az uniós villamosenergia-hálózathoz csatlakozó, uniós forrásból finanszírozott napelemes, szélenergetikai és energiatárolási projektekből ki kell zárni a magas kockázatúnak minősített inverterbeszállítókat, a már működő rendszerek esetében pedig fokozatosan át kell térni a biztonságosabbnak ítélt gyártók berendezéseire.
Nem kizárólag a napelemeket érinti a korlátozás
Az Európai Bizottság tavasszal elfogadott ideiglenes szakpolitikai iránymutatása két, a hazai piac szempontjából is fontos pontosítást tartalmaz. A korlátozás nem szűkül a hagyományos napelemes inverterekre, hatálya alá tartoznak az energiatároló rendszerek teljesítményátalakítói és az önállóan, illetve a naperőmű mellé telepített tárolók is. A magas kockázatú minősítés pedig nem kizárólag Kínához kötődik: a feltételrendszer felsorolja az Oroszország, Irán és Észak-Korea joghatósága alá tartozó, illetve az ezen államok által tulajdonolt vagy ellenőrzött vállalatokat is.
A Bizottság szerint a nem kínai inverterekből már ma is van működőképes kínálat, és Európa energetikai infrastruktúrájának biztonsága megéri a többletköltséget. Az iparági szereplők egy része ugyanakkor továbbra is eseti mentességekben bízik, főként ott, ahol a csúszás előre nem látható okból, például az engedélyezés elhúzódása miatt állt elő.
Miért jelent kockázatot az inverter?
Az inverter a modern energetikai rendszer vezérlőeleme: nem pusztán egyenáramot alakít váltakozó árammá, hanem folyamatos hálózati kommunikációt tart fenn, távolról frissíthető firmware-rel működik, és a gyártó felhőszolgáltatásán keresztül rendszerint távolról monitorozható és paraméterezhető. Ugyanez a képesség jelenti a kockázatot: a gyártó elvileg távolról hozzáférhet az eszközökhöz és beavatkozhat a működésükbe. Nagyszámú eszköz egyidejű, koordinált lekapcsolása vagy paraméterátállítása veszélyeztetheti a villamosenergia-rendszer stabilitását, szélsőséges esetben nagy kiterjedésű üzemzavarhoz vezethet.
Az Európai Parlamentben elhangzott becslés szerint az Európába importált napelemes inverterek mintegy 80 százaléka kínai eredetű, a globális inverterpiacon a kínai gyártók részesedése hasonló arányú. A tavaly decemberben közzétett uniós gazdaságbiztonsági doktrína ezért nevesítette a napelemes invertereket magas kockázatú függésként, kiemelve a beszállítói koncentrációt, a kibermanipuláció lehetőségét, a hálózati üzemviteli adatokhoz való hozzáférést és az ellátási láncba való beépülés kockázatát.
A magyar piac három csatornán keresztül érintett
Az iránymutatás önmagában finanszírozási feltételrendszer, nem importtilalom: közvetlenül azt szabályozza, hogy mire fordítható uniós forrás, elsősorban az Európai Beruházási Bank és az Európai Beruházási Alap finanszírozása, beleértve az EIB kétmilliárd eurós megújulóenergia-keretét. A hatókör súlyát az adja, hogy az EIB tavaly az uniós napelemes kapacitásbővülés mintegy ötödét finanszírozta.
Minden olyan hazai naperőmű-, szél- és tárolási projekt, amely uniós intézményi finanszírozásra épül, a november 1-jei határidő hatálya alá esik, a tárolói teljesítményátalakítók nevesítése miatt pedig ez a gyorsan bővülő hazai tárolópiacot is közvetlenül érinti. A kiberbiztonság a megújulóenergia-aukciók kötelező előminősítési szempontjává vált, így a beszállítói kiberbiztonsági megfelelés nem a szerződéskötés utáni adminisztratív teendő, hanem a pályázati részvétel feltétele.
Az ellátási lánc kockázatainak dokumentált kezelése, a távoli hozzáférési jogosultságok felülvizsgálata és a firmware-frissítési folyamatok kontrollja ma már megfelelési kérdés. Az előkészítés alatt álló, uniós forrásra épülő projekteknél érdemes átvilágítani, hogy az eszközlisták tartalmaznak-e magas kockázatúnak minősíthető beszállítót, és ellenőrizni a mentességi bejelentést. A szállítási szerződésekben célszerű rögzíteni a beszállítóváltás lehetőségét és annak költségviselését, mert az átállás nem csak az eszköz árát, hanem a garanciális és karbantartási konstrukciót is érinti. Az üzemeltetőnek felül kell vizsgálnia a gyártói távoli hozzáférés terjedelmét, az üzemeltetés irányítását és a hálózati üzemviteli adatok kezelésének helyszínét is.
